Support

Cybersécurité pour les PME, à Vevey et sur la Riviera

Les mesures qui protègent réellement une petite entreprise, mises en place par des techniciens que vous pouvez appeler.

La situation

Ce qui arrive vraiment aux PME suisses

En 2025, l’Office fédéral de la cybersécurité a reçu près de 65 000 annonces d’incidents. Le nombre d’attaques augmente peu, mais elles deviennent nettement plus ciblées : un faux courriel de fournisseur ressemble aujourd’hui à un vrai courriel de fournisseur.

  • Hameçonnage : 19 % de toutes les annonces reçues.
  • Faux ordre de virement (le courriel « du patron » qui réclame un paiement urgent) : 970 cas en 2025, contre 719 en 2024.
  • Rançongiciels visant des entreprises : 104 cas seulement, mais ce sont eux qui arrêtent une société pendant des jours.

La plupart des PME ont un pare-feu et un antivirus. Beaucoup moins ont un plan pour le jour où l’attaque aboutit.

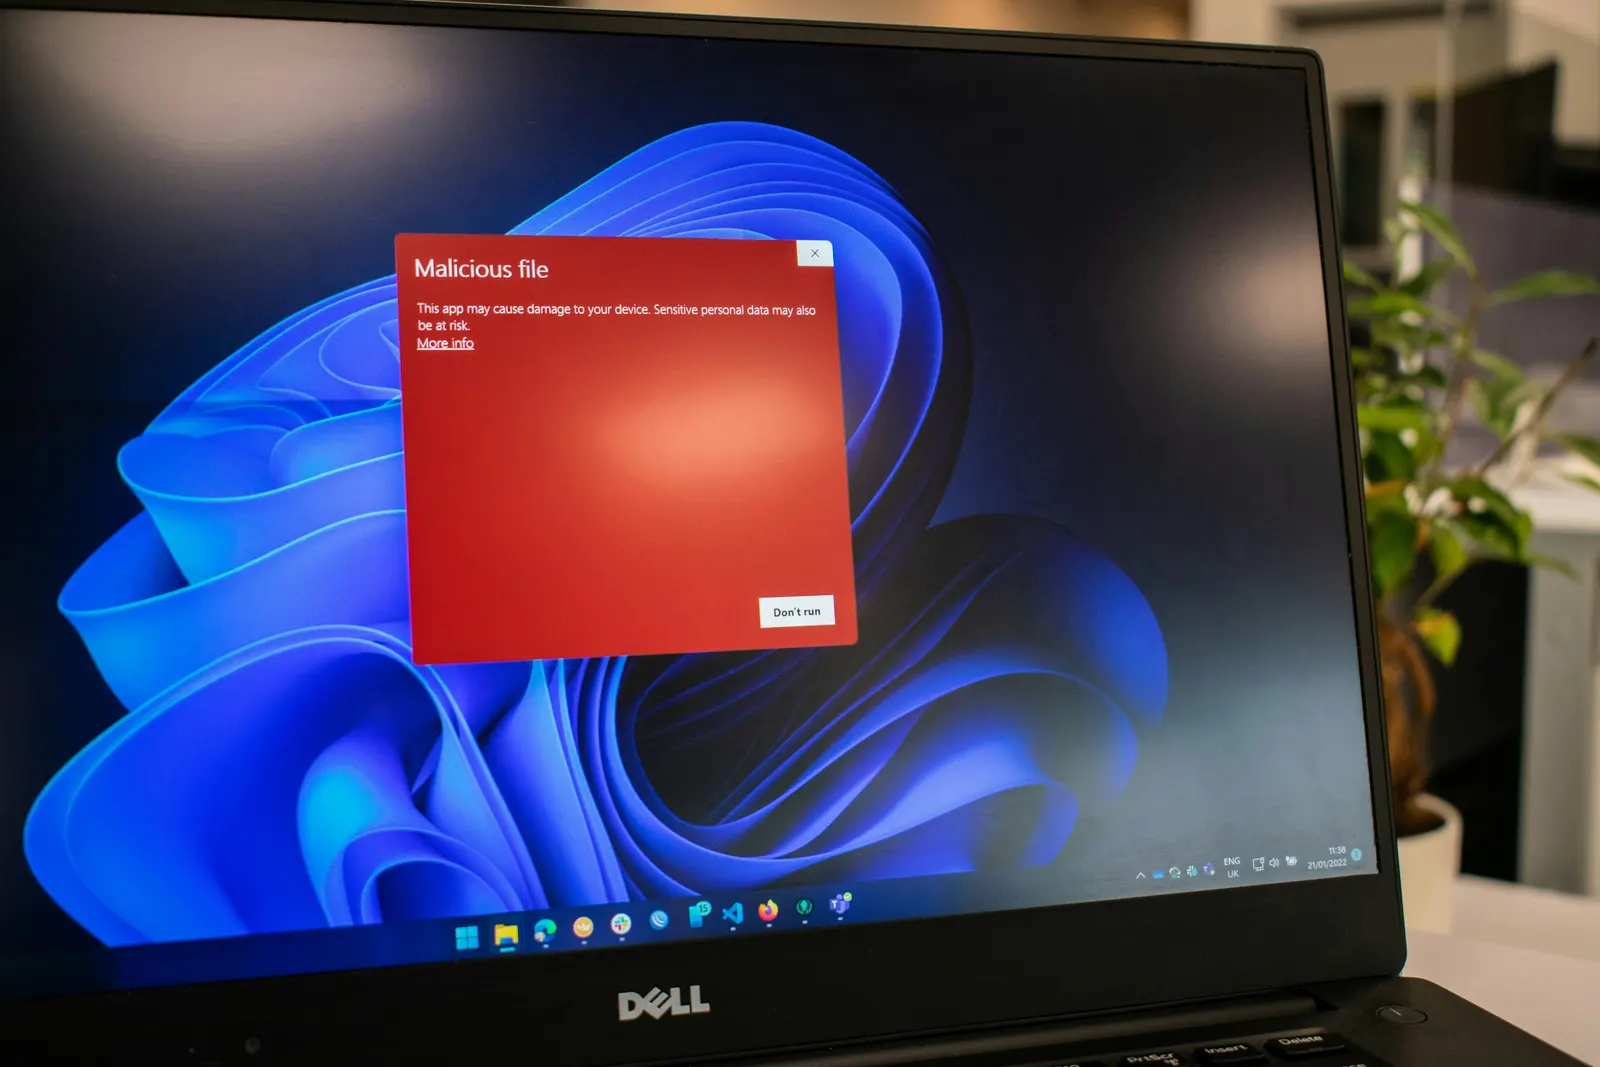
Alerte de fichier malveillant affichée sur un ordinateur portable

Les bases

Six mesures qui font l’essentiel du travail

Ce sont les recommandations des autorités suisses.

1. Une sauvegarde dont une copie est hors ligne

La règle officielle : sauvegarder régulièrement, garder une copie déconnectée du réseau et une copie hors des locaux. Un rançongiciel chiffre tout ce qu’il peut atteindre, y compris le disque de sauvegarde resté branché.

2. La double authentification sur les comptes

Un mot de passe volé ne suffit plus à entrer si un second facteur est demandé. À activer en priorité sur la messagerie, les accès à distance et surtout les comptes administrateur.

C’est la mesure qui coûte le moins cher et qui bloque le plus d’attaques.

3. Des mots de passe longs et jamais réutilisés

Douze caractères au minimum, majuscules, minuscules, chiffres et signes, et un mot de passe différent par service. Le vrai problème n’est pas la complexité : c’est la réutilisation. Un seul mot de passe recyclé et fuité ouvre tous les autres comptes.

4. Des mises à jour appliquées, pas repoussées

Systèmes, logiciels métier, site web, routeur, imprimante réseau. Rappel concret : Windows 10 ne reçoit plus de mises à jour de sécurité depuis le 14 octobre 2025. Un poste laissé dessus est une porte qui ne sera plus jamais réparée.

5. Des droits limités à ce dont chacun a besoin

Pas de droits administrateur sur les comptes de tous les jours, un compte d’administration séparé, et l’accès aux dossiers réservé aux personnes concernées. Quand un poste est compromis, ce sont ces limites qui déterminent si l’incident touche une machine ou toute l’entreprise.

6. Des collaborateurs formés, y compris les auxiliaires

La plupart des attaques entrent par un courriel ouvert de bonne foi. Une sensibilisation courte et répétée (reconnaître un hameçonnage, vérifier un changement d’IBAN par téléphone, oser signaler une erreur) vaut plus qu’un logiciel supplémentaire.

Notre cours de sécurité pour indépendants et TPE

Notre intervention

Ce que nous mettons en place chez vous

  1. 1. Un état des lieux, gratuit Nous examinons vos postes, votre messagerie, vos sauvegardes, vos accès à distance et les droits de chacun. Vous recevez la liste de ce qui est faible, classée par urgence, pas un rapport de cent pages.
  2. 2. Les protections de base, correctement configurées Antivirus et pare-feu actifs et surveillés, double authentification activée, comptes administrateur séparés, droits d’accès remis à plat, mises à jour suivies. Le travail n’est pas d’installer : c’est de vérifier que ces protections fonctionnent encore dans six mois.
  3. 3. Une sauvegarde que nous testons Sauvegarde automatique de vos données, avec une copie hors ligne ou hors site, et un test de restauration. Y compris pour Microsoft 365 : héberger vos e-mails chez Microsoft ne transfère pas la responsabilité de vos données, elle reste la vôtre.
  4. 4. Une équipe qui sait reconnaître une tentative de fraude Une séance courte avec vos collaborateurs, sur vos vrais cas : la fausse facture, le faux fournisseur qui change d’IBAN, le courriel du patron un vendredi à 17 h. Et une consigne simple : en cas de doute, appeler avant d’agir.
  5. 5. Un numéro à appeler en cas d’incident La différence entre un incident et une catastrophe se joue dans la première heure. Sous contrat, vous savez qui appeler, et nous savons déjà comment votre installation est faite.
Technicien avec casque-micro assistant un client devant son écran

Urgence

Vous êtes attaqué maintenant ?

Les gestes ci-dessous sont ceux que recommandent l’Office fédéral de la cybersécurité et les polices cantonales. Faites-les dans cet ordre, puis appelez-nous.

  1. Isolez la machineDébranchez le câble réseau, coupez le Wi-Fi. Le but est d’empêcher la propagation aux autres postes et aux disques partagés.
  2. Protégez vos sauvegardesDéconnectez immédiatement le support de sauvegarde du réseau, avant qu’il soit chiffré à son tour.
  3. Ne payez pas la rançonL’Office fédéral de la cybersécurité est clair : payer ne garantit pas de récupérer vos données. Passez par la police plutôt que de dialoguer avec les auteurs.
  4. Appelez votre partenaire informatiqueLe nôtre : 021 925 28 10. Ne réinstallez rien avant d’avoir constaté l’étendue : une réinstallation détruit des preuves et parfois des données récupérables.
  5. Déposez plainte, et prévenez qui doit l’êtrePlainte auprès de la police cantonale. Un incident sans dommage peut être annoncé en ligne à l’Office fédéral de la cybersécurité. Si des données personnelles ont fuité, voyez la section suivante.

Contrat

Ponctuel ou suivi dans le temps

La sécurité informatique n’est pas une installation, c’est un entretien. Un antivirus posé en 2023 et jamais vérifié protège aussi bien qu’un extincteur périmé.

Vous pouvez nous appeler ponctuellement, au tarif horaire habituel. Sous contrat de maintenance, la prise en charge est gratuite, les sauvegardes et les mises à jour sont suivies, et vos délais d’intervention sont fixés à l’avance.

Le contenu et le prix du contrat sont établis après l’état des lieux, par écrit et sans frais.

Alpages et sommets suisses sous un ciel voilé

+ de 20 ans d’expérience

Une équipe à Vevey, pas un centre d’appel

Un doute sur votre sécurité ?

Appeler le 021 925 28 10

FAQ

Questions que posent les entreprises

Une petite entreprise comme la nôtre intéresse-t-elle vraiment les pirates ?

La plupart des attaques ne visent personne en particulier : elles ratissent. Un courriel de hameçonnage part à des dizaines de milliers d’adresses, et il suffit qu’une personne clique. La fraude au faux ordre de virement, elle, cible bel et bien les entreprises.

Nous avons un antivirus. Cela ne suffit-il pas ?

Non, et ce n’est pas une question de marque. Un antivirus ne vous protège ni d’un mot de passe volé, ni d’un virement fait à un faux fournisseur, ni d’un collaborateur qui ouvre une pièce jointe.

Les trois mesures qui changent réellement la donne sont la sauvegarde hors ligne, la double authentification et les mises à jour appliquées. L’antivirus vient en complément, pas à la place.

Nous sommes sur Microsoft 365 : nos données sont-elles sauvegardées ?

Pas au sens d’une sauvegarde complète. Microsoft garantit la disponibilité du service ; les données et les comptes restent sous votre responsabilité, son modèle de responsabilité partagée est explicite là-dessus.

Une corbeille qui se vide au bout de quelques jours n’est pas une sauvegarde. Une vraie sauvegarde de Microsoft 365 se met en place, et se teste.

Sommes-nous obligés d’annoncer une cyberattaque aux autorités ?

Non, dans la très grande majorité des cas. L’annonce obligatoire en 24 heures à l’Office fédéral de la cybersécurité, en vigueur depuis le 1er avril 2025, ne vise que les exploitants d’infrastructures critiques : banques, assurances, énergie, hautes écoles, collectivités.

En revanche, la loi sur la protection des données concerne toutes les entreprises : son article 24 impose d’annoncer au Préposé fédéral, « dans les meilleurs délais », une violation entraînant un risque élevé pour les personnes concernées.

En cas de doute, consultez un juriste ; nous faisons la partie technique.

Où seront hébergées nos sauvegardes ?

C’est une question qu’il faut poser à tout prestataire, et vous aurez la réponse avant de signer : quelles données sont copiées, où elles sont stockées, dans quel pays, combien de temps elles sont conservées et qui peut y accéder.

La solution retenue dépend de vos contraintes : un cabinet médical et un atelier n’ont pas les mêmes. Rien n’est mis en place sans que ce soit écrit dans le devis.
Contact

Faisons le point sur votre sécurité

Un état des lieux, la liste de ce qui est faible chez vous, et un devis écrit. Sans frais et sans engagement.

Nos horaires et notre adresse

La sécurité fait partie de notre contrat d’infogérance. Besoin d’une intervention immédiate ? Passez par notre page support et aide à distance.